Контейнеризация браузера для разделения рабочих сред
Современные IT-пользователи сталкиваются с проблемой смешения рабочих и личных задач. Со временем браузер превращается в точку пересечения десятков аккаунтов, вкладок и расширений. Контейнеризация браузера позволяет создать изолированные среды, где каждая задача выполняется отдельно, повышая безопасность и организованность.
Что такое контейнеризация браузера
Контейнеризация браузера — это метод изоляции отдельных профилей и сессий внутри одного браузера или с использованием отдельных виртуальных окружений. Каждая среда работает независимо: кэш, cookies, расширения и сессии не пересекаются с другими контейнерами.
Применение контейнеров решает несколько проблем:
- изоляция рабочих и личных аккаунтов;
- безопасная работа с разными корпоративными и тестовыми средами;
- защита от слежки и утечек между сайтами;
- упрощение управления расширениями и настройками.
Инструменты для контейнеризации
Существуют различные подходы к изоляции браузера:
- Расширения для браузеров: Firefox Multi-Account Containers позволяет создавать независимые контейнеры с отдельными куками и сессиями.
- Отдельные профили: Google Chrome и Chromium поддерживают несколько профилей, которые изолируют данные друг от друга.
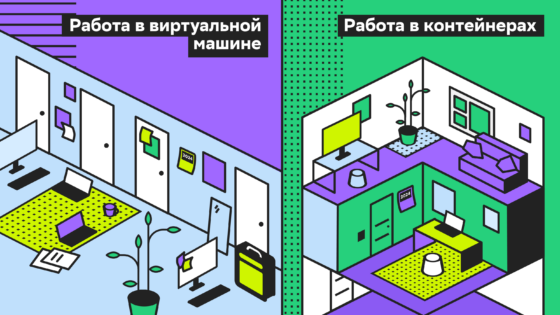
- Контейнеры OS/VM: запуск браузеров внутри Docker-контейнеров или лёгких виртуальных машин, например с помощью Qubes OS или Firejail.
- Изоляция через браузеры-сервисы: Brave, Bromium и некоторые SaaS-решения предлагают встроенную песочницу.
Для IT-пользователей оптимально комбинировать расширения и контейнеры OS/VM, чтобы обеспечить максимальную безопасность и гибкость.
Преимущества контейнеризации
Контейнеризация браузера даёт сразу несколько выгод:
- Безопасность: атаки через веб-сайты или вредоносные расширения остаются в пределах контейнера.
- Организация рабочих процессов: каждый проект или аккаунт имеет отдельный контейнер с нужными настройками и расширениями.
- Минимизация утечек данных: куки, логины и кэш не смешиваются с другими средами.
- Лёгкая очистка: при завершении работы контейнер можно удалить без влияния на остальные профили.
Практическая модель для IT-пользователя
Пример организации рабочих и тестовых сред с контейнеризацией браузера:
- Контейнер «Рабочий»: корпоративные аккаунты, почта, VPN-сервисы, рабочие расширения.
- Контейнер «Личный»: социальные сети, личная почта, мультимедиа-сервисы.
- Контейнер «Тестовый/Dev»: временные аккаунты, сайты в разработке, эксперименты с расширениями.
- Контейнер «Реклама/Трекинг»: для посещения сайтов с высоким риском трекинга или рекламы, чтобы минимизировать влияние на основные профили.
Такой подход позволяет работать с десятками аккаунтов одновременно без конфликта сессий и с высоким уровнем безопасности.
Дополнительные рекомендации
- Используйте менеджеры паролей, чтобы безопасно хранить данные для разных контейнеров.
- Регулярно обновляйте браузер и расширения для закрытия уязвимостей.
- Для критичных задач рассматривайте запуск контейнера в отдельной виртуальной машине или Docker для полной изоляции.
- Периодически очищайте контейнеры от лишних данных, чтобы поддерживать производительность.
Вывод
Контейнеризация браузера — эффективный способ разделить рабочие, личные и тестовые среды в 2026 году. Для IT-пользователя это не только удобство, но и повышение безопасности, контроль сессий и упрощение управления множеством аккаунтов. Комбинация расширений, профилей и виртуализации позволяет создать гибкую и защищённую рабочую инфраструктуру прямо на локальном компьютере.