Шифрование файлов и облаков без паранойи
В эпоху облачных сервисов и удалённой работы вопрос безопасности данных стал критическим. Многие пользователи опасаются утечек или доступа посторонних к личным и рабочим файлам. Шифрование файлов и облаков — это эффективный способ защитить информацию, но его можно внедрять без излишней паранойи и потери удобства.
Почему шифрование важно
Основная цель шифрования — защита данных от несанкционированного доступа. Преимущества:
- защита конфиденциальной информации;
- снижение рисков при компрометации облачных сервисов;
- соответствие требованиям GDPR, HIPAA и корпоративной безопасности;
- защита от случайного раскрытия файлов.
Для IT-пользователя это особенно актуально, так как утечка проектов, исходного кода или персональных данных может иметь серьёзные последствия.
Варианты шифрования
Существует несколько уровней шифрования:
- На уровне устройства: BitLocker (Windows), FileVault (macOS), LUKS (Linux) шифруют весь диск.
- На уровне файлов: VeraCrypt, Cryptomator, Boxcryptor позволяют шифровать отдельные папки или файлы.
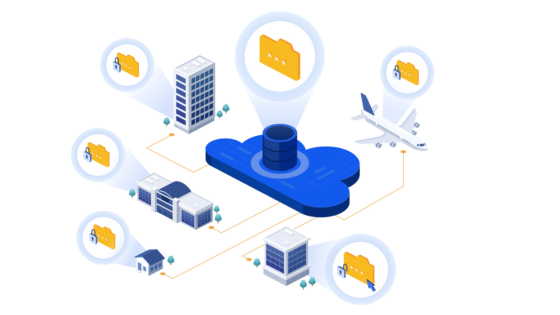
- Облачное шифрование: многие сервисы поддерживают серверное шифрование, иногда с возможностью управления ключами пользователем.
Важно понимать: облачное шифрование защищает данные на сервере, но сервис всё равно может иметь доступ к ключам. Для полного контроля лучше использовать end-to-end шифрование.
Инструменты для простого шифрования
- VeraCrypt: шифрование контейнеров и разделов, open-source и надёжно.
- Cryptomator: удобный вариант для облаков, поддерживает Dropbox, Google Drive, OneDrive.
- Boxcryptor: интеграция с облаками и корпоративными решениями.
- Cloudflare R2 или Nextcloud: self-hosted решения с шифрованием на уровне сервера и клиента.
Выбор зависит от степени доверия к облачному сервису и удобства использования.
Практические советы без паранойи
- Шифруйте только критичные файлы, не весь диск без нужды.
- Используйте надёжные пароли и двухфакторную аутентификацию для доступа к ключам.
- Не храните резервные копии ключей в том же облаке.
- Регулярно проверяйте совместимость шифрования с сервисами, которыми пользуетесь.
- Используйте автоматизацию: синхронизация зашифрованных папок через облако без ручного копирования.
End-to-end vs серверное шифрование
Разница принципиальная:
- Серверное: сервис шифрует данные, но имеет доступ к ключам. Удобно, меньше настроек.
- End-to-end: ключи хранятся у пользователя. Никто кроме вас не сможет расшифровать данные. Требует чуть больше внимания, но повышает безопасность.
Для обычных пользователей достаточно комбинировать облачное шифрование с сильными паролями, а для IT-специалистов и чувствительных проектов — использовать end-to-end шифрование.
Как внедрить без стресса
- Выберите инструмент: Cryptomator для облаков, VeraCrypt для локальных данных.
- Создайте зашифрованный контейнер для критичных файлов.
- Настройте автоматическую синхронизацию с облаком или резервное копирование.
- Сохраняйте ключи и пароли в надёжном менеджере паролей.
- Проверяйте доступность данных после обновлений или переноса устройств.
Вывод
Шифрование файлов и облаков — это инструмент безопасности, который можно использовать без паранойи. Важно правильно выбрать уровень шифрования, использовать надёжные ключи и автоматизировать процессы. Для IT-аудитории и всех, кто хранит важные данные, это способ защитить информацию и минимизировать риски, сохранив удобство работы с файлами.