Passkeys vs пароли: где уже работает идеально и где лучше пока не спешить
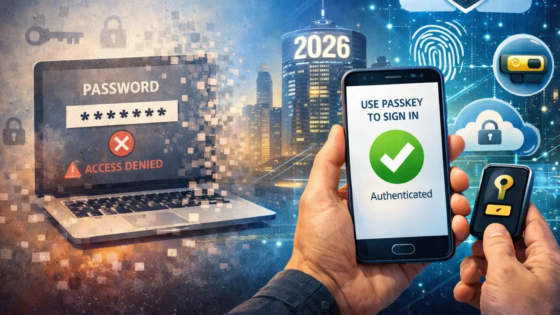
Пароли десятилетиями оставались основой цифровой аутентификации, несмотря на очевидные проблемы: повторное использование, фишинг, утечки баз и человеческий фактор. Появление passkeys обещает радикальное решение — вход без паролей, устойчивый к фишингу и почти незаметный для пользователя. Однако на практике passkeys развиваются неравномерно, и слепой отказ от паролей может создать новые риски. Для вебмастеров и IT-аудитории важно понимать, где технология уже зрелая, а где пока требует осторожности.
Сравнение passkeys и паролей — это не вопрос моды, а вопрос надежности, совместимости и сценариев использования. Универсального ответа здесь нет, и именно контекст определяет правильный выбор.
Как работают passkeys и в чем их принципиальное отличие
Passkeys основаны на криптографической паре ключей. Приватный ключ хранится на устройстве пользователя и никогда не покидает его, а публичный — на стороне сервиса. Аутентификация происходит через подтверждение владения устройством, часто с помощью биометрии или системного PIN-кода.
Ключевое отличие от паролей заключается в отсутствии секрета, который можно перехватить. Нечего вбивать, нечего украсть через фишинговую страницу и нечего подобрать перебором. Для IT-аудитории это означает резкое снижение целого класса атак без усложнения пользовательского опыта.
Где passkeys уже работают действительно хорошо
Passkeys отлично показывают себя в экосистемах с тесной интеграцией устройств и учетных записей. Когда пользователь работает в одном окружении, синхронизация ключей и восстановление доступа происходят почти незаметно. Вход становится быстрее, а ошибки — реже.
Особенно сильны passkeys в массовых сервисах с широкой поддержкой современных стандартов. Там, где интерфейсы отлажены, а сценарии восстановления продуманы, passkeys превосходят пароли по всем параметрам: безопасности, удобству и устойчивости к фишингу.
Где пароли пока остаются более надежным выбором
Проблемы начинаются там, где экосистема фрагментирована. Несколько устройств, разные операционные системы, рабочие и личные профили — все это усложняет использование passkeys. Потеря доступа к основному устройству может привести к сложному и неочевидному восстановлению.
Для вебмастеров и администраторов критичных систем пароли в сочетании с менеджером и двухфакторной аутентификацией пока остаются более предсказуемым вариантом. Они хуже защищены теоретически, но лучше контролируются на практике, особенно в распределенных рабочих сценариях.
Восстановление доступа как главный риск
Самое уязвимое место passkeys — восстановление. Если пользователь теряет устройство и не имеет настроенной синхронизации или резервного механизма, доступ к аккаунту может быть потерян надолго. В отличие от пароля, который можно сбросить через почту, passkey привязан к конкретной среде.
Для IT-аудитории это критично. Любая система аутентификации оценивается не только по защите от атак, но и по поведению в аварийных ситуациях. Там, где сценарии восстановления неочевидны или зависят от внешних факторов, passkeys требуют осторожного внедрения.
Гибридная модель как практический компромисс
На текущем этапе наиболее устойчивой стратегией становится гибридный подход. Passkeys используются там, где они действительно упрощают жизнь и повышают безопасность, а пароли остаются резервным или альтернативным способом входа.
Для вебмастеров и IT-специалистов это означает осознанный выбор, а не идеологию. Критичные аккаунты защищаются несколькими независимыми способами, а новые технологии внедряются постепенно, с учетом сценариев потери доступа и смены устройств.
Passkeys — это будущее аутентификации, но будущее не наступает равномерно. В некоторых сценариях они уже превосходят пароли по всем параметрам, в других — создают новые точки отказа. Понимание контекста, экосистемы и рисков восстановления позволяет использовать passkeys там, где они действительно работают идеально, и не спешить там, где надежнее остаться на проверенных решениях.


ключи и доступы оптимально хранить на флешке и копировать их от туда имхо